Travail confidentiel en coworking au Québec : vie privée, sécurité et Loi 25
Un espace partagé peut convenir au travail confidentiel si les risques, les règles et les mesures de protection sont vérifiés avant utilisation.
Un espace partagé peut convenir au travail confidentiel si les risques, les règles et les mesures de protection sont vérifiés avant utilisation.
La « Loi 25 » est le nom courant de la loi modificative qui a modernisé plusieurs régimes québécois. Pour une entreprise privée, les obligations courantes se trouvent surtout dans la Loi sur la protection des renseignements personnels dans le secteur privé, dans sa version modifiée. Elles suivent les renseignements traités, les finalités, les risques et l'organisation, pas le nom donné au lieu de travail. Aucune source officielle examinée ne crée une interdiction générale du coworking ni une exemption propre au coworking. C'est une conclusion tirée du champ d'application de la loi et de son obligation de prendre des mesures de sécurité raisonnables [1] [7] [11].
Le bon raisonnement commence donc par la tâche. Une personne qui révise une présentation publique n'a pas le même profil de risque qu'une avocate qui prépare un interrogatoire, qu'un CPA qui transmet des pièces fiscales ou qu'une clinique qui tient une rencontre contenant des renseignements de santé. Le coworking peut être compatible avec certaines tâches et inadéquat pour d'autres, parfois au cours de la même journée.
Les points à retenir sont les suivants :
Ce guide est à jour au 3 octobre 2026. Il fournit une méthode de décision et de travail. Il ne remplace pas un avis juridique, une analyse de cybersécurité, une évaluation acoustique ni les directives d'un ordre professionnel.
Les obligations ont été mises en vigueur par étapes. Ce calendrier explique pourquoi certaines anciennes fiches ne présentent qu'une partie du régime actuel. Il ne faut pas traiter la Loi 25 comme une loi autonome sur les espaces de travail. Elle a modifié les lois applicables, dont la loi du secteur privé [8].
| Date | Changements particulièrement pertinents ici |
|---|---|
| 22 septembre 2022 | Personne responsable, traitement des incidents, avis selon le risque et registre |
| 22 septembre 2023 | Principales règles de gouvernance, transparence, consentement, paramètres de confidentialité et EFVP |
| 22 septembre 2024 | Droit à la portabilité dans les conditions prévues |
L’article 175 de la loi modificative fixe ces dates précises. Les principales dispositions de ces trois étapes sont maintenant en vigueur [38].
Parler seulement de « conformité à la Loi 25 » peut masquer la première question : quelle loi régit réellement l'organisation, le renseignement et l'activité en cause? Le lieu physique ne donne pas la réponse. Il faut identifier l'entité, son secteur, la provenance des données, la destination des communications et les obligations professionnelles applicables.
| Situation | Régime à examiner | Conséquence pratique pour le coworking |
|---|---|---|
| Entreprise privée au Québec | Loi sur la protection des renseignements personnels dans le secteur privé | Évaluer les renseignements, les finalités, les accès, la conservation, la sécurité et les incidents |
| Organisme public québécois | Loi sur l'accès aux documents des organismes publics et sur la protection des renseignements personnels | Ne pas transposer automatiquement les règles du secteur privé |
| Organisme ou intervenant visé du secteur de la santé et des services sociaux | Loi sur les renseignements de santé et de services sociaux, avec maintien de certains autres régimes selon le renseignement | Confirmer le statut de l'organisation et la nature des renseignements avant de décider où travailler |
| Entreprise fédérale ou transaction commerciale interprovinciale ou internationale | LPRPDE, parfois avec une loi provinciale | Vérifier les chevauchements, le trajet des données et les fournisseurs utilisés |
| Membre d'un ordre professionnel | Charte, Code des professions et code de déontologie particulier | Ajouter le secret professionnel et les règles propres à la profession |
La CAI explique que près de 3 000 organismes publics relèvent du régime d'accès et de protection des renseignements du secteur public. Une personne qui travaille pour un ministère, une municipalité, un établissement d'enseignement ou un autre organisme public ne devrait donc pas utiliser une fiche destinée aux entreprises privées comme seul cadre de décision [9].
Le secteur de la santé possède aussi un régime distinct. La CAI précise que les obligations des organismes et intervenants visés sont majoritairement prévues dans la Loi sur les renseignements de santé et de services sociaux. D'autres lois continuent de s'appliquer à certains renseignements qui ne sont pas des renseignements de santé ou de services sociaux [20]. La CAI confirme que cette loi est entrée en vigueur le 1er juillet 2024 [36].
Au fédéral, le Commissariat à la protection de la vie privée du Canada indique que les organisations assujetties à une loi provinciale jugée essentiellement similaire sont généralement exemptées de la LPRPDE pour les activités couvertes par cette loi. La LPRPDE continue toutefois de viser les entreprises fédérales et les transactions de renseignements personnels qui franchissent une frontière provinciale ou nationale dans le cadre d'activités commerciales [21] [22]. Une entreprise montréalaise qui sert des clients ailleurs au Canada, utilise une plateforme étrangère ou exploite une activité sous compétence fédérale peut donc devoir analyser plus d'un texte.
La bonne fiche de départ tient sur une page : nom de l'entité, secteur, lois présumées applicables, catégories de renseignements, provinces et pays concernés, ordres professionnels, clients qui imposent leurs propres normes, systèmes utilisés et personne responsable. Pour chaque incertitude importante, désignez une personne chargée de la résoudre et une échéance. On évite ainsi de demander à l'opérateur du coworking de certifier une conclusion qu'il ne peut pas prendre à la place du client.

La CAI définit un renseignement personnel comme un renseignement qui permet d'identifier une personne physique directement ou indirectement [1]. En pratique, l'identification peut provenir d'un seul élément ou de la combinaison de plusieurs. Un numéro de dossier interne apparemment neutre peut redevenir identifiable lorsqu'il est affiché à côté d'un calendrier, d'un courriel ou d'un nom de société.
Dans un espace partagé, il faut penser au contenu et aux traces :
La loi québécoise prévoit une exclusion limitée pour certains renseignements qui concernent l'exercice d'une fonction au sein d'une entreprise, comme le nom, le titre, la fonction et certaines coordonnées de travail. Le texte officiel limite cette exclusion à des parties déterminées de la loi. Il ne faut pas la reformuler comme une exemption générale de tous les renseignements portant sur une personne qui travaille [11]. L'exception fédérale relative aux coordonnées d'affaires est elle aussi liée au contexte : elle vise les coordonnées recueillies, utilisées ou communiquées uniquement pour entrer en contact avec la personne au sujet de son emploi, de son entreprise ou de sa profession [37].
Une règle opérationnelle prudente consiste à classer séparément les coordonnées de travail ordinaires et le contenu du dossier. Le numéro professionnel d'une directrice peut être une coordonnée d'affaires. Le fait qu'elle fasse l'objet d'une enquête, qu'elle a demandé un congé médical ou qu'elle négocie une acquisition est d'une autre nature. Le premier renseignement ne rend pas les trois suivants publics.
La personne ayant la plus haute autorité dans une entreprise est responsable de la protection des renseignements personnels par défaut. La fonction peut être déléguée par écrit, en tout ou en partie. Le titre et les coordonnées permettant de joindre la personne responsable doivent être publiés sur le site de l'entreprise ou rendus accessibles autrement si elle n'a pas de site. Le nom de la personne n'est pas nécessairement l'élément à publier. La direction demeure responsable et doit donner les moyens nécessaires à l'exercice de la fonction [2].
Pour une travailleuse autonome, cette structure peut être simple. Elle reste néanmoins explicite : un document nomme la responsable, décrit les catégories de données, indique où se trouvent les dossiers, fixe les règles d'accès et de destruction, décrit la réponse aux incidents et établit quand une question doit être soumise à un avocat, à un client ou à un ordre professionnel.
Pour une équipe, la gouvernance doit aussi couvrir le travail hors du siège. Une politique qui dit seulement « protéger la confidentialité » ne répond pas à des situations concrètes. Il faut préciser :
Le cadre fédéral de responsabilité recommande lui aussi un programme comprenant une personne responsable, une évaluation des risques, des politiques, de la formation, une surveillance des fournisseurs et des moyens de démontrer la conformité [27]. Le guide fédéral destiné aux entreprises relie ces mécanismes aux dix principes de la LPRPDE, dont la responsabilité, la détermination des fins, le consentement, la limitation de la collecte et les mesures de sécurité [26].
La gouvernance est utile lorsqu'elle permet une décision rapide. Une personne qui arrive au coworking et découvre qu'aucune salle n'est libre ne devrait pas improviser avec un appel sensible dans un corridor. La politique doit fournir une solution de repli : déplacer l'appel, réduire son contenu, utiliser un autre lieu approuvé ou le reporter.

La meilleure façon de réduire le risque d'un espace partagé est de ne pas transporter, afficher ou créer des renseignements inutiles. La CAI indique qu'une entreprise doit recueillir seulement les renseignements nécessaires. La finalité doit être déterminée avant la collecte et communiquée à la personne concernée avec les autres éléments requis [3].
Cette obligation change des habitudes très ordinaires :
La liste de prévention de la CAI formule le principe de manière directe : les renseignements que l'entreprise n'a pas recueillis ne peuvent pas être impliqués dans un incident de confidentialité. Elle recommande aussi de gérer les accès, le stockage, la formation et la préparation aux incidents [10].
Le consentement ne corrige pas une collecte inutile. La nécessité s'analyse avant de demander un consentement. Lorsqu'un consentement est requis, la CAI rappelle qu'il doit être manifeste, libre, éclairé, spécifique, temporaire, granulaire et compréhensible. Une demande écrite doit être présentée distinctement de toute autre information. Les renseignements sensibles exigent un consentement exprès lorsque le consentement est requis [4]. Dans une réunion vidéo, ajouter automatiquement un preneur de notes, une transcription ou une fonction d'analyse peut modifier les usages, les fournisseurs et les durées de conservation. Il faut l'examiner avant d'appuyer sur « enregistrer ».
Un lieu de travail n'est qu'une étape du cycle. La décision doit couvrir la création, l'utilisation, la communication, le rangement, la conservation, l'accès, la rectification, la portabilité lorsque celle-ci s'applique et la destruction.
| Étape | Question à trancher | Exemple de mesure pratique |
|---|---|---|
| Création | Ce renseignement est-il nécessaire? | Utiliser un identifiant de dossier plutôt qu'un nom dans une note de travail |
| Accès | Qui en a besoin aujourd'hui? | Retirer les anciens comptes et limiter les dossiers synchronisés |
| Utilisation | La tâche est-elle permise dans ce type d'espace? | Réserver une pièce avant un appel sensible |
| Communication | Le destinataire, le canal et la destination sont-ils autorisés? | Vérifier le lien, les permissions et le pays du fournisseur |
| Conservation | Quelle loi, quel contrat ou quelle finalité justifie la durée? | Inscrire une règle et un déclencheur de suppression |
| Destruction | Toutes les copies et tous les supports sont-ils visés? | Détruire le papier, supprimer les fichiers locaux et gérer les sauvegardes |
| Départ | L'accès, les clés, les appareils et les archives sont-ils récupérés? | Liste de fermeture signée et vérifiée |
La CAI indique que les renseignements doivent être détruits de façon sécuritaire lorsqu'ils ne sont plus nécessaires aux fins pour lesquelles ils ont été recueillis, sous réserve d'une loi imposant leur conservation. L'anonymisation n'est pas une simple suppression des noms. Elle n'est possible que dans les conditions prévues et pour des fins sérieuses et légitimes [6]. Le règlement québécois sur l'anonymisation exige une méthode tenant compte des risques de réidentification et une démarche documentée [13].
Le Commissariat fédéral recommande un calendrier de conservation, une destruction sûre et une attention aux copies, sauvegardes, déménagements, fermetures et fournisseurs de destruction [24]. Pour le coworking, cette approche évite deux angles morts : le papier transporté dans un sac et les copies locales créées pour travailler sans connexion.
Le droit à la portabilité entré en vigueur au Québec ne signifie pas que tout dossier doit être livré dans un format universel. La CAI le décrit dans des conditions précises pour certains renseignements informatisés recueillis auprès de la personne concernée. Les renseignements créés ou inférés et ceux obtenus de tiers sont exclus, et des difficultés pratiques sérieuses peuvent limiter l'obligation [2]. Cette question relève des systèmes et du traitement des demandes, pas de l'adresse du bureau.
Une EFVP est une démarche juridique et organisationnelle structurée. La loi modifiée et la CAI prévoient notamment une EFVP pour tout projet d'acquisition, de développement ou de refonte d'un système d'information ou d'une prestation électronique de services impliquant des renseignements personnels. La communication hors Québec et le traitement confié à une personne ou à un organisme hors Québec exigent aussi une évaluation et une entente écrite selon l’article 17 [11] [5] [8].
La signature d'un abonnement de coworking, prise isolément, ne figure pas parmi ces déclencheurs. Il ne faut donc pas annoncer qu'une EFVP est toujours obligatoire avant de louer un bureau. Il peut néanmoins être prudent de faire une analyse de risque interne, même lorsqu'elle ne porte pas le nom juridique d'EFVP.
Une analyse proportionnée peut tenir dans un tableau :
| Élément | Question | Preuve attendue |
|---|---|---|
| Tâches | Quelles conversations et quels dossiers seront traités sur place? | Inventaire validé par le responsable |
| Personnes | Qui peut voir, entendre, entrer ou administrer? | Plan d'accès et règles d'invités |
| Local | Quelles sont les lignes de vue et les voies de transmission de la parole? | Visite et test sans vraies données |
| Technologie | Quels appareils, réseaux et services seront utilisés? | Architecture ou réponses écrites suffisantes |
| Fournisseurs | Où les données sont-elles traitées et selon quel contrat? | Entente, politique et analyse du fournisseur |
| Incident | Qui contient, documente, évalue et avise? | Procédure et coordonnées à jour |
| Sortie | Comment retirer les accès, appareils, documents et copies? | Liste de fin d'abonnement |
Si le déménagement s'accompagne d'un nouveau portail client, d'un système de réservation qui traite des renseignements personnels, d'une nouvelle plateforme infonuagique ou d'un transfert à l'étranger, ces changements doivent être analysés séparément. Le mobilier et le logiciel ne forment pas un seul déclencheur simplement parce qu'ils sont achetés au même moment.
Confier des renseignements à un fournisseur n'efface pas la responsabilité de l'entreprise. L’article 18.3 permet, sous ses conditions, une communication sans consentement nécessaire à un mandat ou à un contrat de service. Il exige normalement un mandat ou un contrat écrit et des engagements de confidentialité; l’exigence relative à ces clauses comporte une exception lorsque le destinataire est un organisme public visé par la loi sur l’accès ou un membre d’un ordre professionnel. L’article 17 exige une EFVP avant une communication hors Québec ou avant de confier la collecte, l’utilisation, la communication ou la conservation à une personne ou à un organisme à l’extérieur du Québec. L’analyse doit notamment examiner le régime juridique applicable. L’opération ne peut avoir lieu que si l’évaluation démontre une protection adéquate, et une entente écrite doit tenir compte de ses résultats et des mesures convenues pour atténuer les risques [11] [5].
Le fournisseur pertinent n'est pas seulement l'opérateur de l'immeuble. La liste peut inclure la plateforme de vidéoconférence, le service de transcription, l'outil de stockage, le gestionnaire de mots de passe, le service d'impression, le logiciel de contrôle d'accès, l'entreprise qui détruit les documents et le soutien informatique qui peut administrer un appareil à distance.
Le Commissariat fédéral rappelle que l'externalisation ne transfère pas la responsabilité. L'organisation doit prendre des mesures raisonnables contre les usages et communications non autorisés, examiner les politiques, la formation et les mesures de sécurité du fournisseur, et expliquer le traitement à l’étranger et l’accès possible des autorités étrangères. Des mesures contractuelles ou autres doivent assurer une protection comparable à celle de la LPRPDE [26] [23].
Dans un contrat de coworking, les clauses utiles portent sur les services réellement fournis : contrôle d'accès, règles de visiteurs, incidents touchant les systèmes de l'opérateur, accès de maintenance, traitement des journaux, impression, fin d'abonnement et retour des moyens d'accès. Elles ne devraient pas transformer l'opérateur en garant de la conformité complète du client. Le client choisit ses applications, ses dossiers et ses pratiques. L'opérateur contrôle l'immeuble et les services qu'il décrit. Les responsabilités doivent être réparties plutôt que supposées.
Un incident de confidentialité peut résulter d'un accès non autorisé, d'une utilisation ou communication non autorisée, de la perte d'un renseignement personnel ou d'une autre atteinte à sa protection. Dans un coworking, il peut prendre une forme numérique ou très ordinaire : ordinateur perdu, document ramassé par la mauvaise personne, écran photographié, mauvais destinataire, conversation comprise depuis une aire adjacente, lien de réunion ouvert ou accès qui reste actif après le départ d’une employée. Un accès resté actif ou un appareil laissé sans surveillance est un signal à examiner, pas automatiquement un incident de confidentialité. Il faut établir si des renseignements personnels ont été perdus ou si leur protection a été compromise.
La réaction commence par la maîtrise, pas par une conclusion prématurée :
La CAI lie le caractère raisonnable des mesures à la sensibilité, à la finalité, à la quantité, à la répartition et au support des renseignements. Les textes cités précisent aussi l'analyse du risque de préjudice sérieux, l'avis avec diligence et le registre de tous les incidents, dont les renseignements doivent être tenus à jour et conservés au moins cinq ans après la date ou la période où l’organisation a pris connaissance de l’incident [11] [7]. Le règlement précise les renseignements à inscrire dans l'avis et le registre [12].
Un incident survenu dans un espace de coworking ne donne pas automatiquement à l'opérateur tous les faits nécessaires pour décider des avis légaux du client. L’opérateur doit appliquer les obligations légales et contractuelles qui concernent les renseignements qu’il détient ou traite; un simple problème matériel ne crée pas à lui seul une obligation de déclaration d’incident de confidentialité. Le client demeure responsable de son évaluation juridique, de son registre et de ses avis, selon le partage contractuel et les lois applicables.
L’entreprise peut aussi aviser une personne ou un organisme susceptible de réduire le risque, en communiquant seulement les renseignements nécessaires; le responsable doit enregistrer cette communication. L’avis à une personne concernée peut être retardé uniquement tant qu’il risquerait d’entraver l’enquête d’une autorité légalement chargée de prévenir, détecter ou réprimer un crime ou une infraction. Cette exception ne suspend pas l’avis à la CAI [11].
Il est utile de préparer un formulaire avant l'incident : date de prise de connaissance, description, catégories de renseignements, nombre estimé de personnes, circonstances, personnes ayant eu accès, mesures immédiates, analyse du risque, avis donnés, mesures de prévention et responsable du suivi. Ce formulaire évite qu'une équipe perde du temps à inventer son processus au moment où chaque minute compte.
Le droit québécois protège la vie privée de manière générale. Le Code civil reconnaît le droit au respect de la réputation et de la vie privée et donne des exemples d'atteintes, dont l'interception ou l'utilisation d'une communication privée [14]. La Charte des droits et libertés de la personne protège elle aussi la vie privée et, séparément, le secret professionnel [15].
L'article 60.4 du Code des professions impose au professionnel le secret de tout renseignement confidentiel obtenu dans l'exercice de sa profession, sous réserve des exceptions prévues, notamment l'autorisation du client ou une disposition de la loi [16]. Chaque ordre peut ajouter des règles et des attentes particulières.
Pour les avocats, le Barreau souligne que le devoir de confidentialité s'applique en tout temps et couvre les échanges avec le client [17]. Le Code de déontologie des avocats demande aussi de préserver la confidentialité des renseignements relatifs aux affaires et activités d'un client et de prendre des mesures raisonnables à l'égard des collaborateurs et de l'organisation [19].
Le Code de déontologie des CPA exige pour sa part des mesures raisonnables à chaque étape de la préparation, de la conservation et de la transmission des renseignements visés [18]. Il serait fautif d'étendre mot pour mot une règle de CPA à une autre profession. La méthode correcte consiste à consulter le code, les directives, le contrat client et l'assureur propres à l'activité.
Le choix du lieu doit suivre le devoir le plus exigeant applicable à la tâche. Une réunion peut satisfaire la politique générale d'une entreprise tout en restant inadéquate pour une communication protégée par le secret professionnel. Inversement, l'emploi d'un bureau traditionnel ne garantit rien si la porte reste ouverte, si le haut-parleur est activé ou si le dossier est abandonné à l'imprimante.
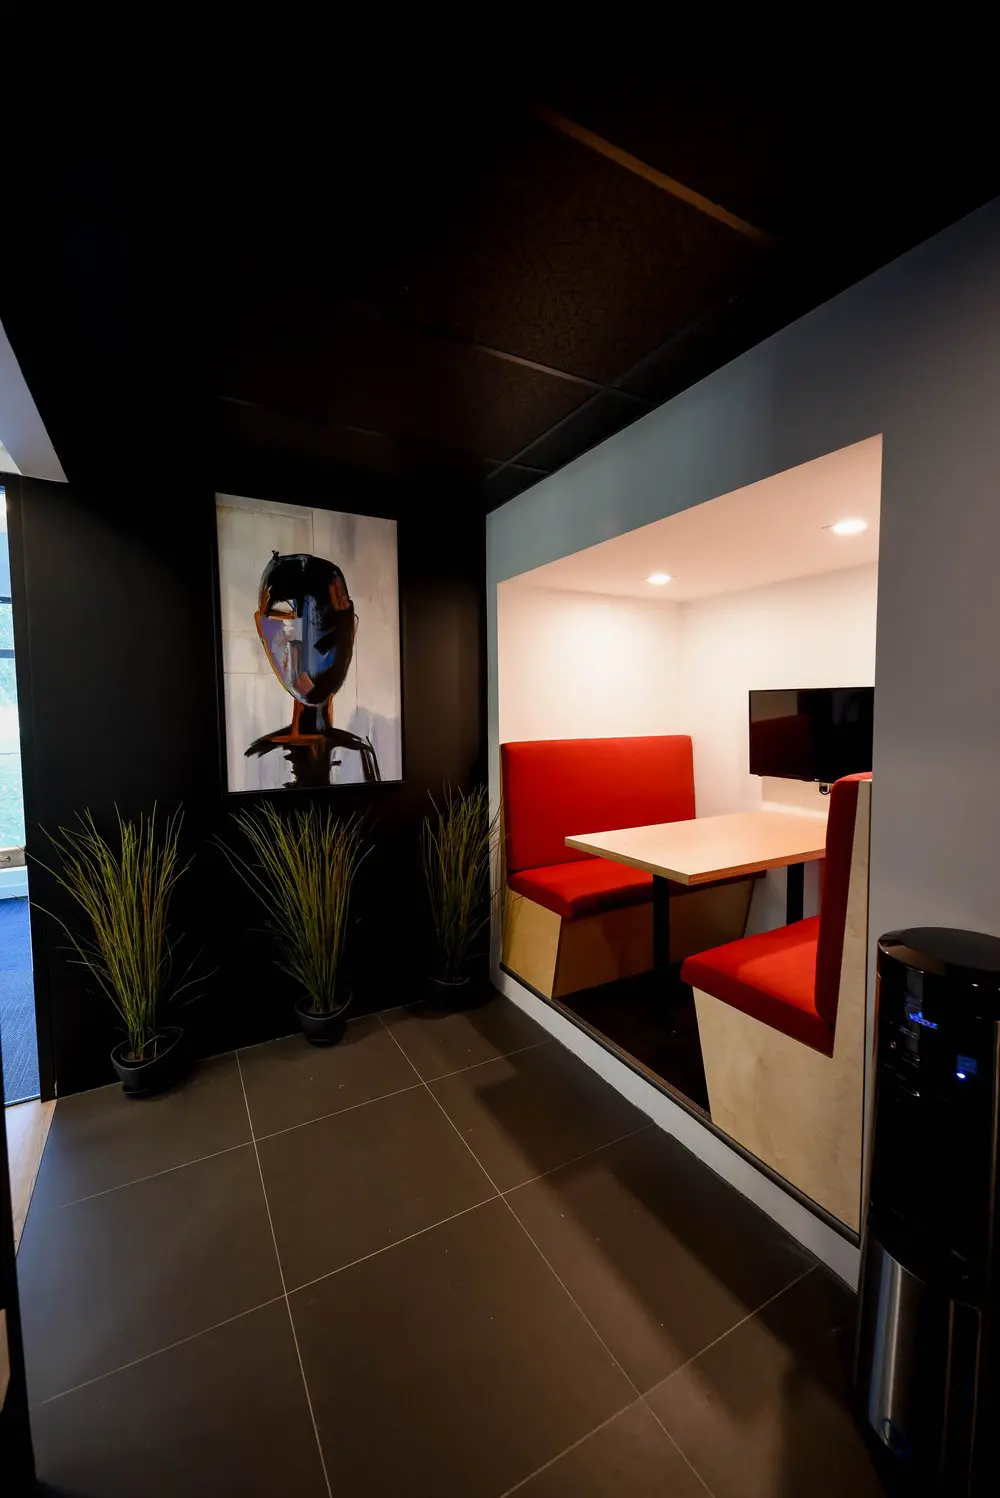
Les étiquettes commerciales décrivent un droit d'usage. Elles ne certifient pas un niveau de confidentialité.
| Produit | Contrôle typique | Risque principal | Usage prudent pour les tâches sensibles |
|---|---|---|---|
| Poste flexible | Place non réservée dans une aire partagée | Voix, écran, passages, disponibilité variable | Travail ne contenant pas de renseignements sensibles ou documents fortement minimisés |
| Poste attitré | Place réservée dans une aire partagée | Même exposition visuelle et acoustique qu'une aire ouverte | Administration courante, avec déplacement des conversations et dossiers sensibles |
| Cabine téléphonique | Usage individuel et court selon les règles du lieu | Performance acoustique inconnue, disponibilité, écran et ventilation | Appel bref après vérification de l'audibilité et des règles |
| Salle de réunion | Occupation réservée pendant une période | Vitrage, transmission de parole, tableaux, accès entre réservations | Réunion sensible si les contrôles physiques et opérationnels ont été testés |
| Bureau privé | Pièce réservée, souvent avec porte | Accès de l'opérateur, parois, vitrage, documents et réseau toujours à vérifier | Bon point de départ lorsque les appels et dossiers sensibles sont fréquents |
Un bureau fermé n'est pas automatiquement insonorisé. Une pièce « privée » peut seulement signifier qu'elle n'est pas partagée pendant la réservation. Une aire « calme » peut rester audible et visible. Il faut séparer quatre questions : qui occupe la pièce, qui peut entrer, qui peut comprendre la parole et qui peut voir les écrans ou documents.
Avant de signer, effectuer un test sans vraie donnée client :
Ce test n'est pas une mesure acoustique certifiée. S'il faut atteindre une performance contractuelle ou technique, demander une évaluation qualifiée. Il ne faut jamais convertir une impression lors d'une visite en promesse d'insonorisation.
La parole est souvent le premier risque visible en coworking. Un casque empêche surtout les autres personnes d'entendre l'interlocuteur distant. Il n'empêche pas celles qui se trouvent à proximité d'entendre la voix locale. Un microphone directionnel, une voix moins forte et une porte fermée peuvent aider, mais aucun de ces éléments ne remplace le choix d'un lieu adapté.
Pour chaque appel, la personne peut appliquer une séquence simple : classer la conversation, vérifier le local, réduire les détails inutiles, confirmer les participants, désactiver le haut-parleur, orienter l'écran, fermer les documents sans rapport et prévoir une interruption si quelqu'un entre. Les sujets les plus sensibles peuvent justifier de déplacer l'appel ou d'éviter la vidéoconférence.
Le Centre canadien pour la cybersécurité recommande d'évaluer les risques de sécurité et de vie privée avant de choisir une application de vidéoconférence, puis de gérer le chiffrement, les accès, les mots de passe, les salles d'attente et les mises à jour. Il déconseille aussi d'utiliser la vidéoconférence pour des discussions hautement sensibles [29]. Ce sont des recommandations de cybersécurité, pas une liste d'exigences textuelles de la loi québécoise.
La confidentialité visuelle demande un examen distinct. Orienter l'écran hors des passages, réduire les notifications, verrouiller l'appareil dès qu'on se lève et employer un filtre de confidentialité peuvent réduire l'exposition. Les directives canadiennes sur la protection de renseignements sensibles citent le contrôle physique des périphériques, les filtres de confidentialité et les écouteurs comme exemples de mesures possibles [35]. Elles doivent être adaptées au contexte et ne rendent pas automatiquement un espace conforme.
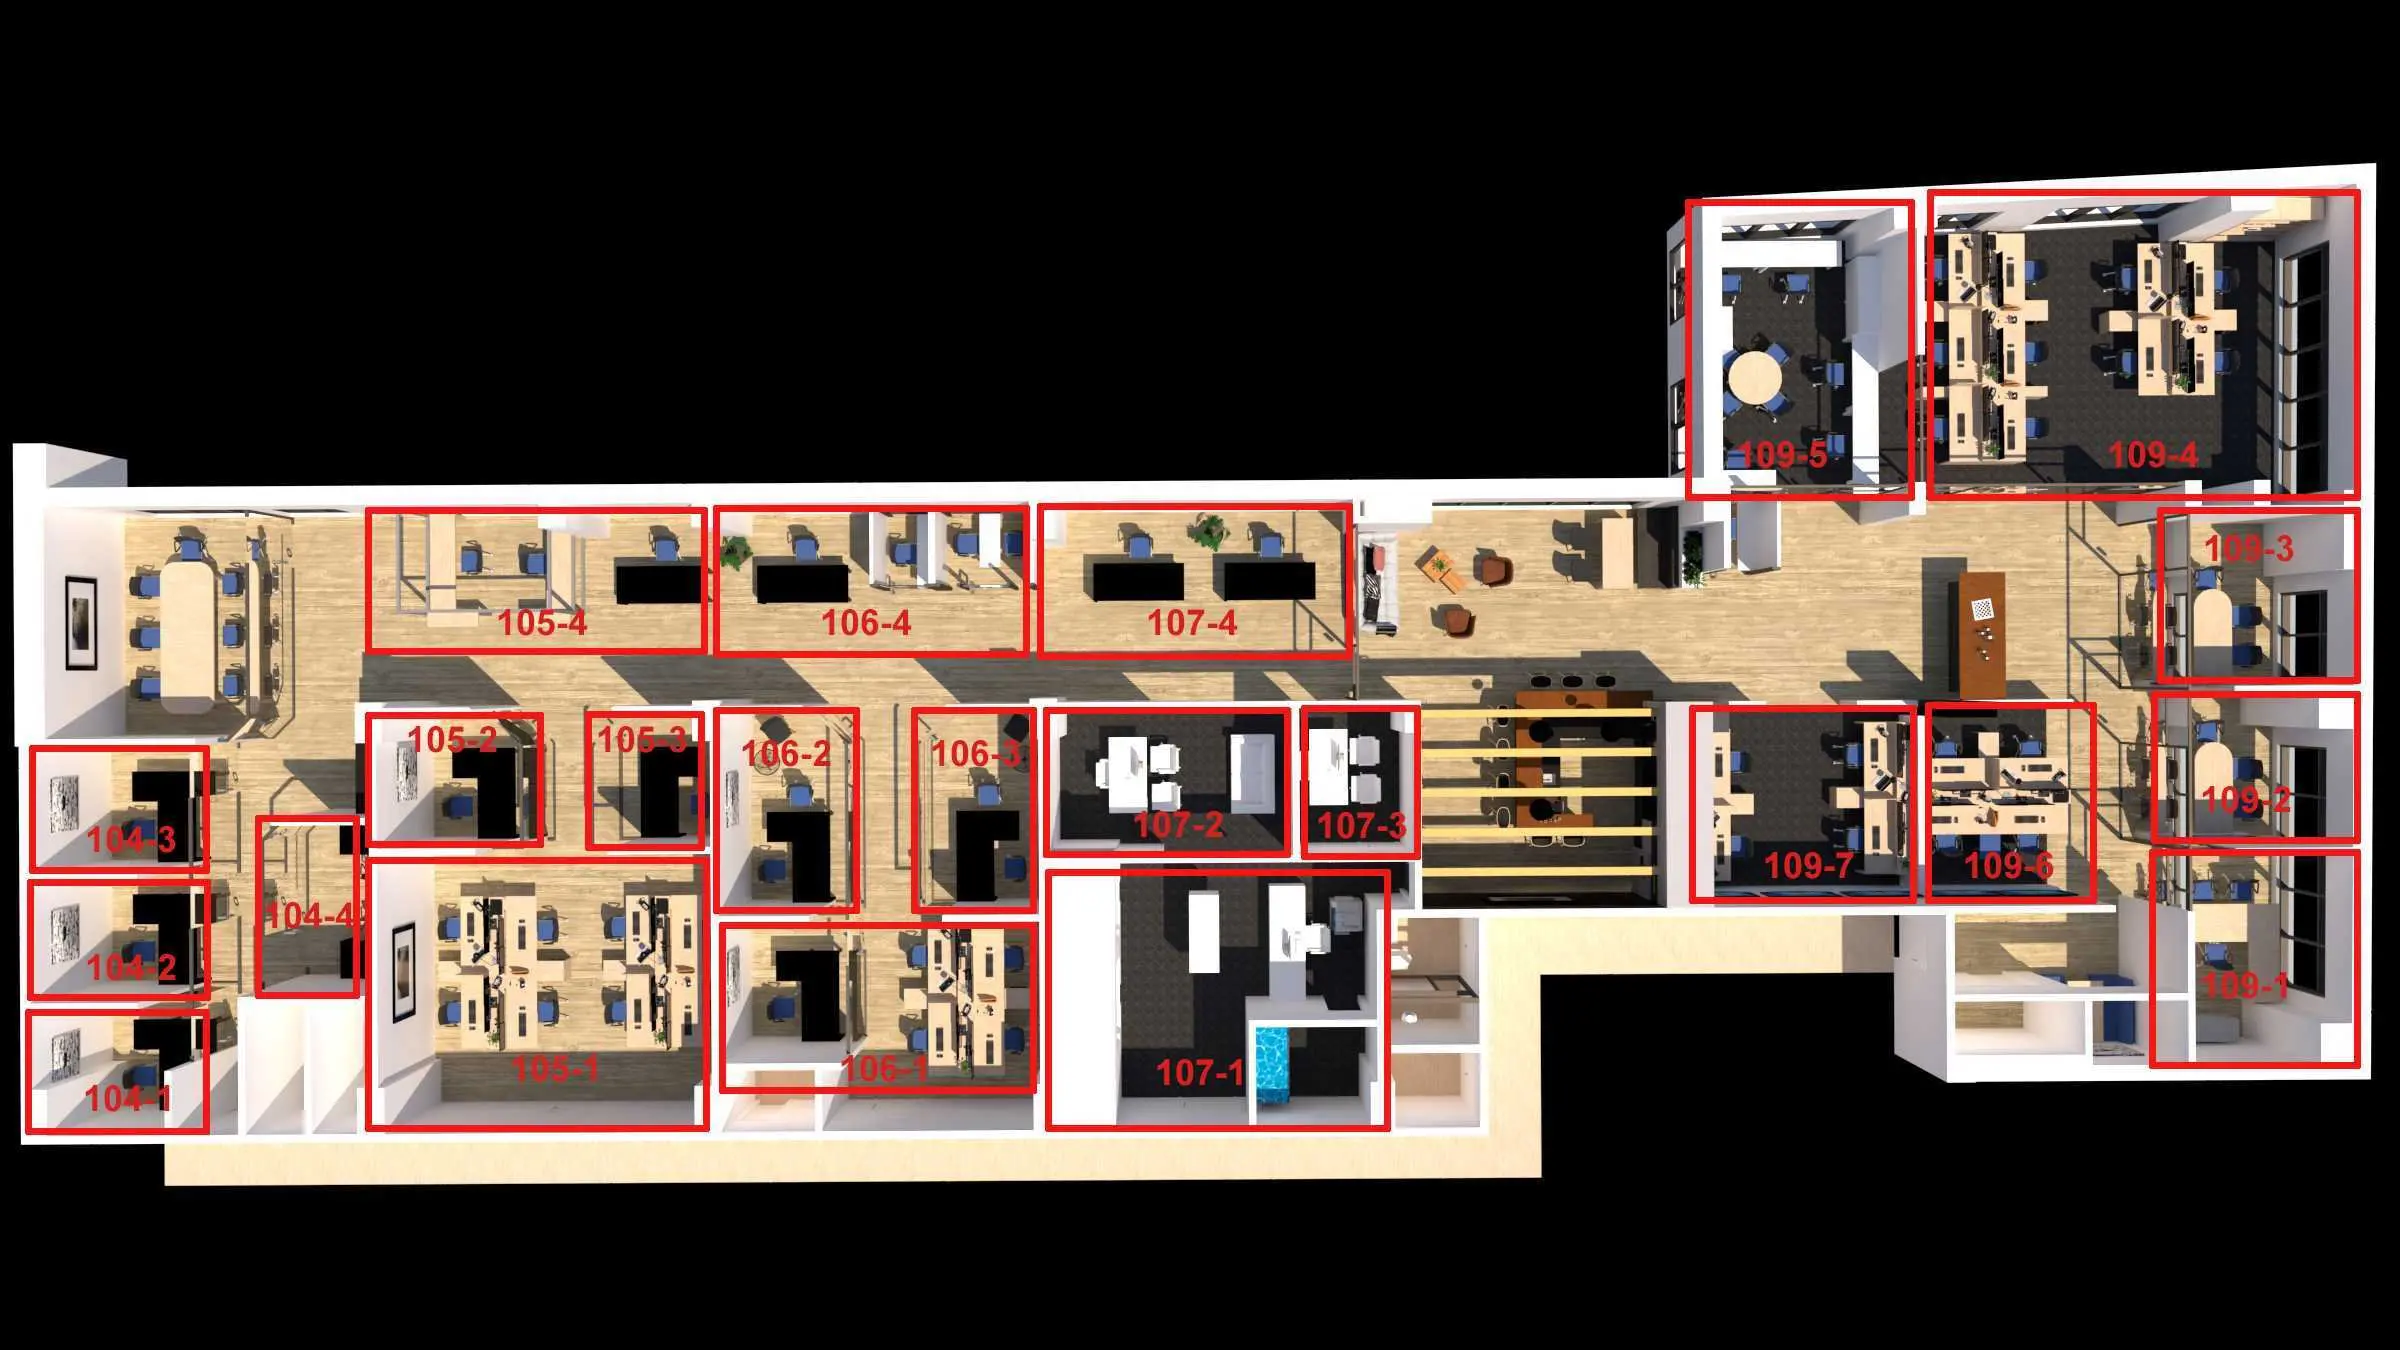
Un réseau portant un mot de passe n'est pas nécessairement isolé par membre. À l'inverse, l'emploi d'un réseau partagé ne constitue pas automatiquement une infraction. L'entreprise doit comprendre son risque et mettre en place des mesures raisonnables adaptées aux renseignements.
Le Centre canadien pour la cybersécurité recommande de ne pas transmettre des renseignements sensibles sur un réseau ouvert sans chiffrement supplémentaire. Il recommande notamment le chiffrement, les RPV d'entreprise, les mises à jour et la séparation de certains réseaux invités, employés et appareils [28]. Pour l'utilisation d'un Wi-Fi public ou partagé, il conseille lorsque possible d'éviter ce réseau pour les besoins d'affaires, d'utiliser un RPV, de se méfier des regards, de désactiver la connexion automatique, de maintenir les appareils à jour et de fermer les sessions [31].
Une configuration de base pour une petite organisation peut comprendre : chiffrement complet des appareils, verrouillage automatique court, comptes individuels, gestion des correctifs, sauvegardes testées, pare-feu, RPV approuvé et séparation des usages personnels et professionnels. Le Centre canadien présente ces éléments comme des contrôles de base recommandés aux petites et moyennes organisations [30].
L'authentification multifacteur réduit le risque qu'un mot de passe volé suffise à ouvrir un compte. Les recommandations canadiennes privilégient des mécanismes robustes, comme les applications d'authentification, les clés de sécurité ou les cartes à puce, et réservent le texto aux contextes moins risqués [33].
Le travail avec un appareil personnel exige une décision explicite. Le Centre canadien souligne qu'un appareil mal configuré peut exposer l'organisation et recommande une politique couvrant la classification des données, le chiffrement, les réseaux, le Wi-Fi public, les incidents et la formation [32]. Une politique qui ne dit rien sur la séparation des comptes, l'effacement à distance ou la fin d'emploi laisse les questions les plus difficiles sans réponse.
Le lieu ne protège pas non plus contre l'hameçonnage. Une fausse invitation de réunion ou un code QR placé dans une aire commune peut viser les utilisateurs les mieux équipés. La formation, la vérification par un canal indépendant, une procédure de signalement et l'authentification multifacteur font partie des mesures recommandées [34].
Le papier rend le risque visible, mais pas toujours immédiatement. Une impression peut rester dans le bac, une feuille peut tomber d'un dossier, une note peut demeurer au tableau ou un sac peut être oublié. L'absence d'attaque informatique ne change pas le caractère d'un incident.
Une procédure d'impression en espace partagé devrait préciser :
Un bureau qui se verrouille ne signifie pas qu'une armoire verrouillée est incluse. Un poste attitré n'est pas un service d'archivage. Si l'espace n'offre pas de rangement conforme aux besoins, le document doit repartir chaque jour dans un contenant contrôlé, ou ne jamais y être apporté. La liste de prévention de la CAI recommande de limiter les accès, de sécuriser le stockage et de préparer la destruction [10].
Le fournisseur de déchiquetage doit lui aussi être évalué. Le fait de déposer une boîte dans un contenant marqué « confidentiel » ne prouve pas la chaîne de garde, la fréquence, le procédé ou la destruction des supports non papier. Le calendrier de conservation doit décider ce qui est détruit. La commodité du lieu ne doit pas prendre cette décision à la place de l'entreprise.
La confidentialité dépend de toutes les personnes qui circulent, pas seulement des autres membres. Il faut cartographier les visiteurs, les livreurs, le ménage, l'entretien, l'administration de l'immeuble et les interventions d'urgence.
Un protocole de visite peut être très simple : invitation nominative, heure définie, point d'arrivée, avis à l'hôte, accompagnement, salle autorisée, Wi-Fi invité si nécessaire, interdiction de photographier sans autorisation, nettoyage du tableau et fermeture de l'accès après le départ. Une personne qui attend ne devrait pas se retrouver devant une liste de clients ou un écran interne.
Le contrôle d'accès doit aussi couvrir le temps : qui peut entrer avant et après les heures ordinaires, comment un téléphone ou un porte-clés électronique perdu est désactivé, combien de temps un code demeure valide, et quand l'opérateur peut entrer dans un bureau privé. Une serrure réduit certains risques, mais elle ne prouve pas un contrôle exclusif permanent. Les droits d'urgence, de maintenance et de sécurité doivent être connus.
Pour les rencontres client, il faut vérifier la réception réelle. L'expression « adresse professionnelle » ne signifie pas qu'une réceptionniste accueille les visiteurs. Une organisation doit savoir qui ouvre, où le client attend et comment il quitte. Le nom du client, le motif de la rencontre et le nom du dossier ne devraient pas être annoncés inutilement dans une aire commune.
Une réponse orale pendant une visite aide à comprendre le lieu, mais une exigence critique doit être confirmée dans un document, une page actuelle, un contrat, une procédure ou une preuve technique appropriée. Utilisez la liste suivante comme ordre du jour :
Une réponse « on n'a jamais eu de problème » ne décrit pas un contrôle. Une affirmation « Wi-Fi sécurisé » ne dit pas quel risque est traité. Une porte fermée ne répond pas à la question acoustique. La preuve doit correspondre à la décision.
Pour élargir l'inspection au prix, au transport, aux modalités et aux équipements, consultez la liste de vérification pour visiter un espace de coworking à Montréal. Pour comparer les droits associés à chaque formule, voyez le guide poste flexible, poste attitré ou bureau privé. Les questions de responsabilité civile et professionnelle sont traitées séparément dans le guide sur l'assurance d'entreprise en coworking au Québec.
Pendant une semaine représentative, classer les tâches sans recopier de données client. Noter les appels, documents, systèmes, personnes présentes, visiteurs, impressions et périodes de concentration. Attribuer un niveau de sensibilité et un espace permis à chaque catégorie.
Le résultat attendu n'est pas une étiquette unique comme « notre travail est confidentiel ». C'est une matrice : tâche ordinaire au poste ouvert, appel sensible en pièce évaluée, document papier seulement dans le bureau verrouillé, dossier exceptionnel traité ailleurs. Une règle trop générale devient rapidement inutilisable.
Visiter à l'heure où le lieu sera réellement utilisé. Tester les lignes de vue et l'intelligibilité de la parole avec du contenu fictif. Vérifier le parcours des invités, l'accès hors heures, l'impression, le rangement et la solution de repli lorsque les espaces d'appel sont occupés.
Sur le plan technique, inventorier les appareils, les comptes, les plateformes et les destinations de données. Activer les mesures approuvées par l'organisation et documenter les limites. Ne pas demander à une visite commerciale de produire une certification de cybersécurité improvisée.
La politique doit tenir dans le travail quotidien. Préparer une page sur les espaces autorisés, une page sur les appareils et une fiche d'incident. Former l'équipe avec des scénarios : visiteur inattendu, document manquant, appel sans salle libre, appareil perdu, mauvais destinataire et lien de réunion public.
Une simulation ne doit jamais employer une vraie donnée personnelle. Elle vérifie si les personnes savent arrêter l'exposition, joindre le responsable et consigner les faits. La formation est répétée lorsque les outils, le lieu, l'équipe ou les règles changent.
Fixer une date de révision et des déclencheurs : nouveau client réglementé, hausse du volume de données, arrivée d'employés, nouveau logiciel, modification du local, incident, changement de fournisseur ou travail dans une autre province. À la fin de l'abonnement, retirer les accès, récupérer les supports, vider les appareils autorisés selon la politique, confirmer la destruction et mettre à jour les adresses ou contrats concernés.
La révision porte sur des faits observables. Un mois sans incident ne prouve pas que les contrôles sont suffisants. Un incident ne prouve pas non plus que tout coworking est impossible. Il révèle une cause à analyser et une décision à reprendre.
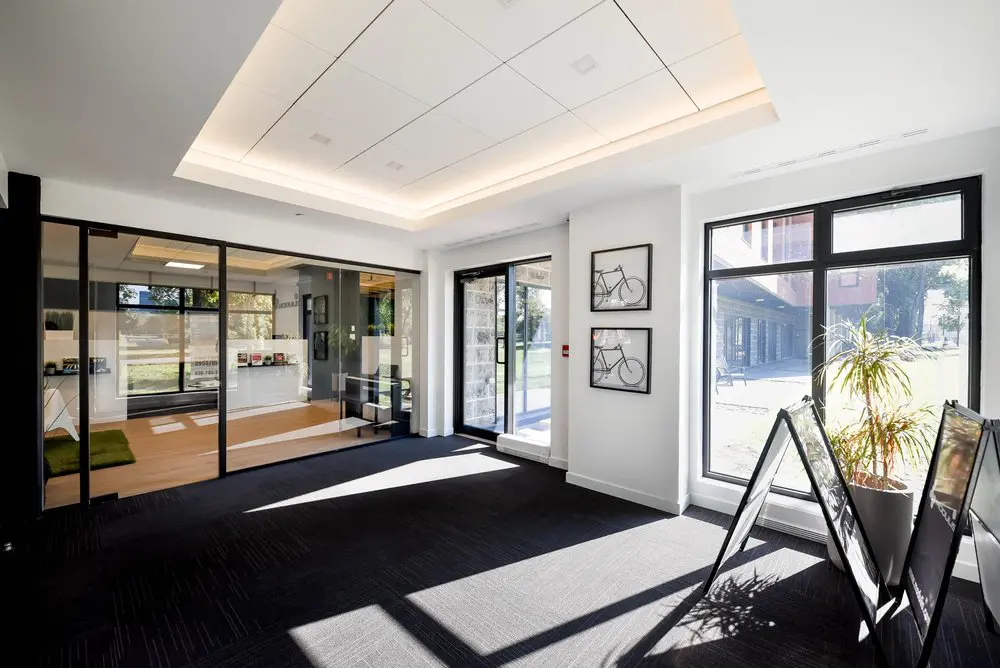
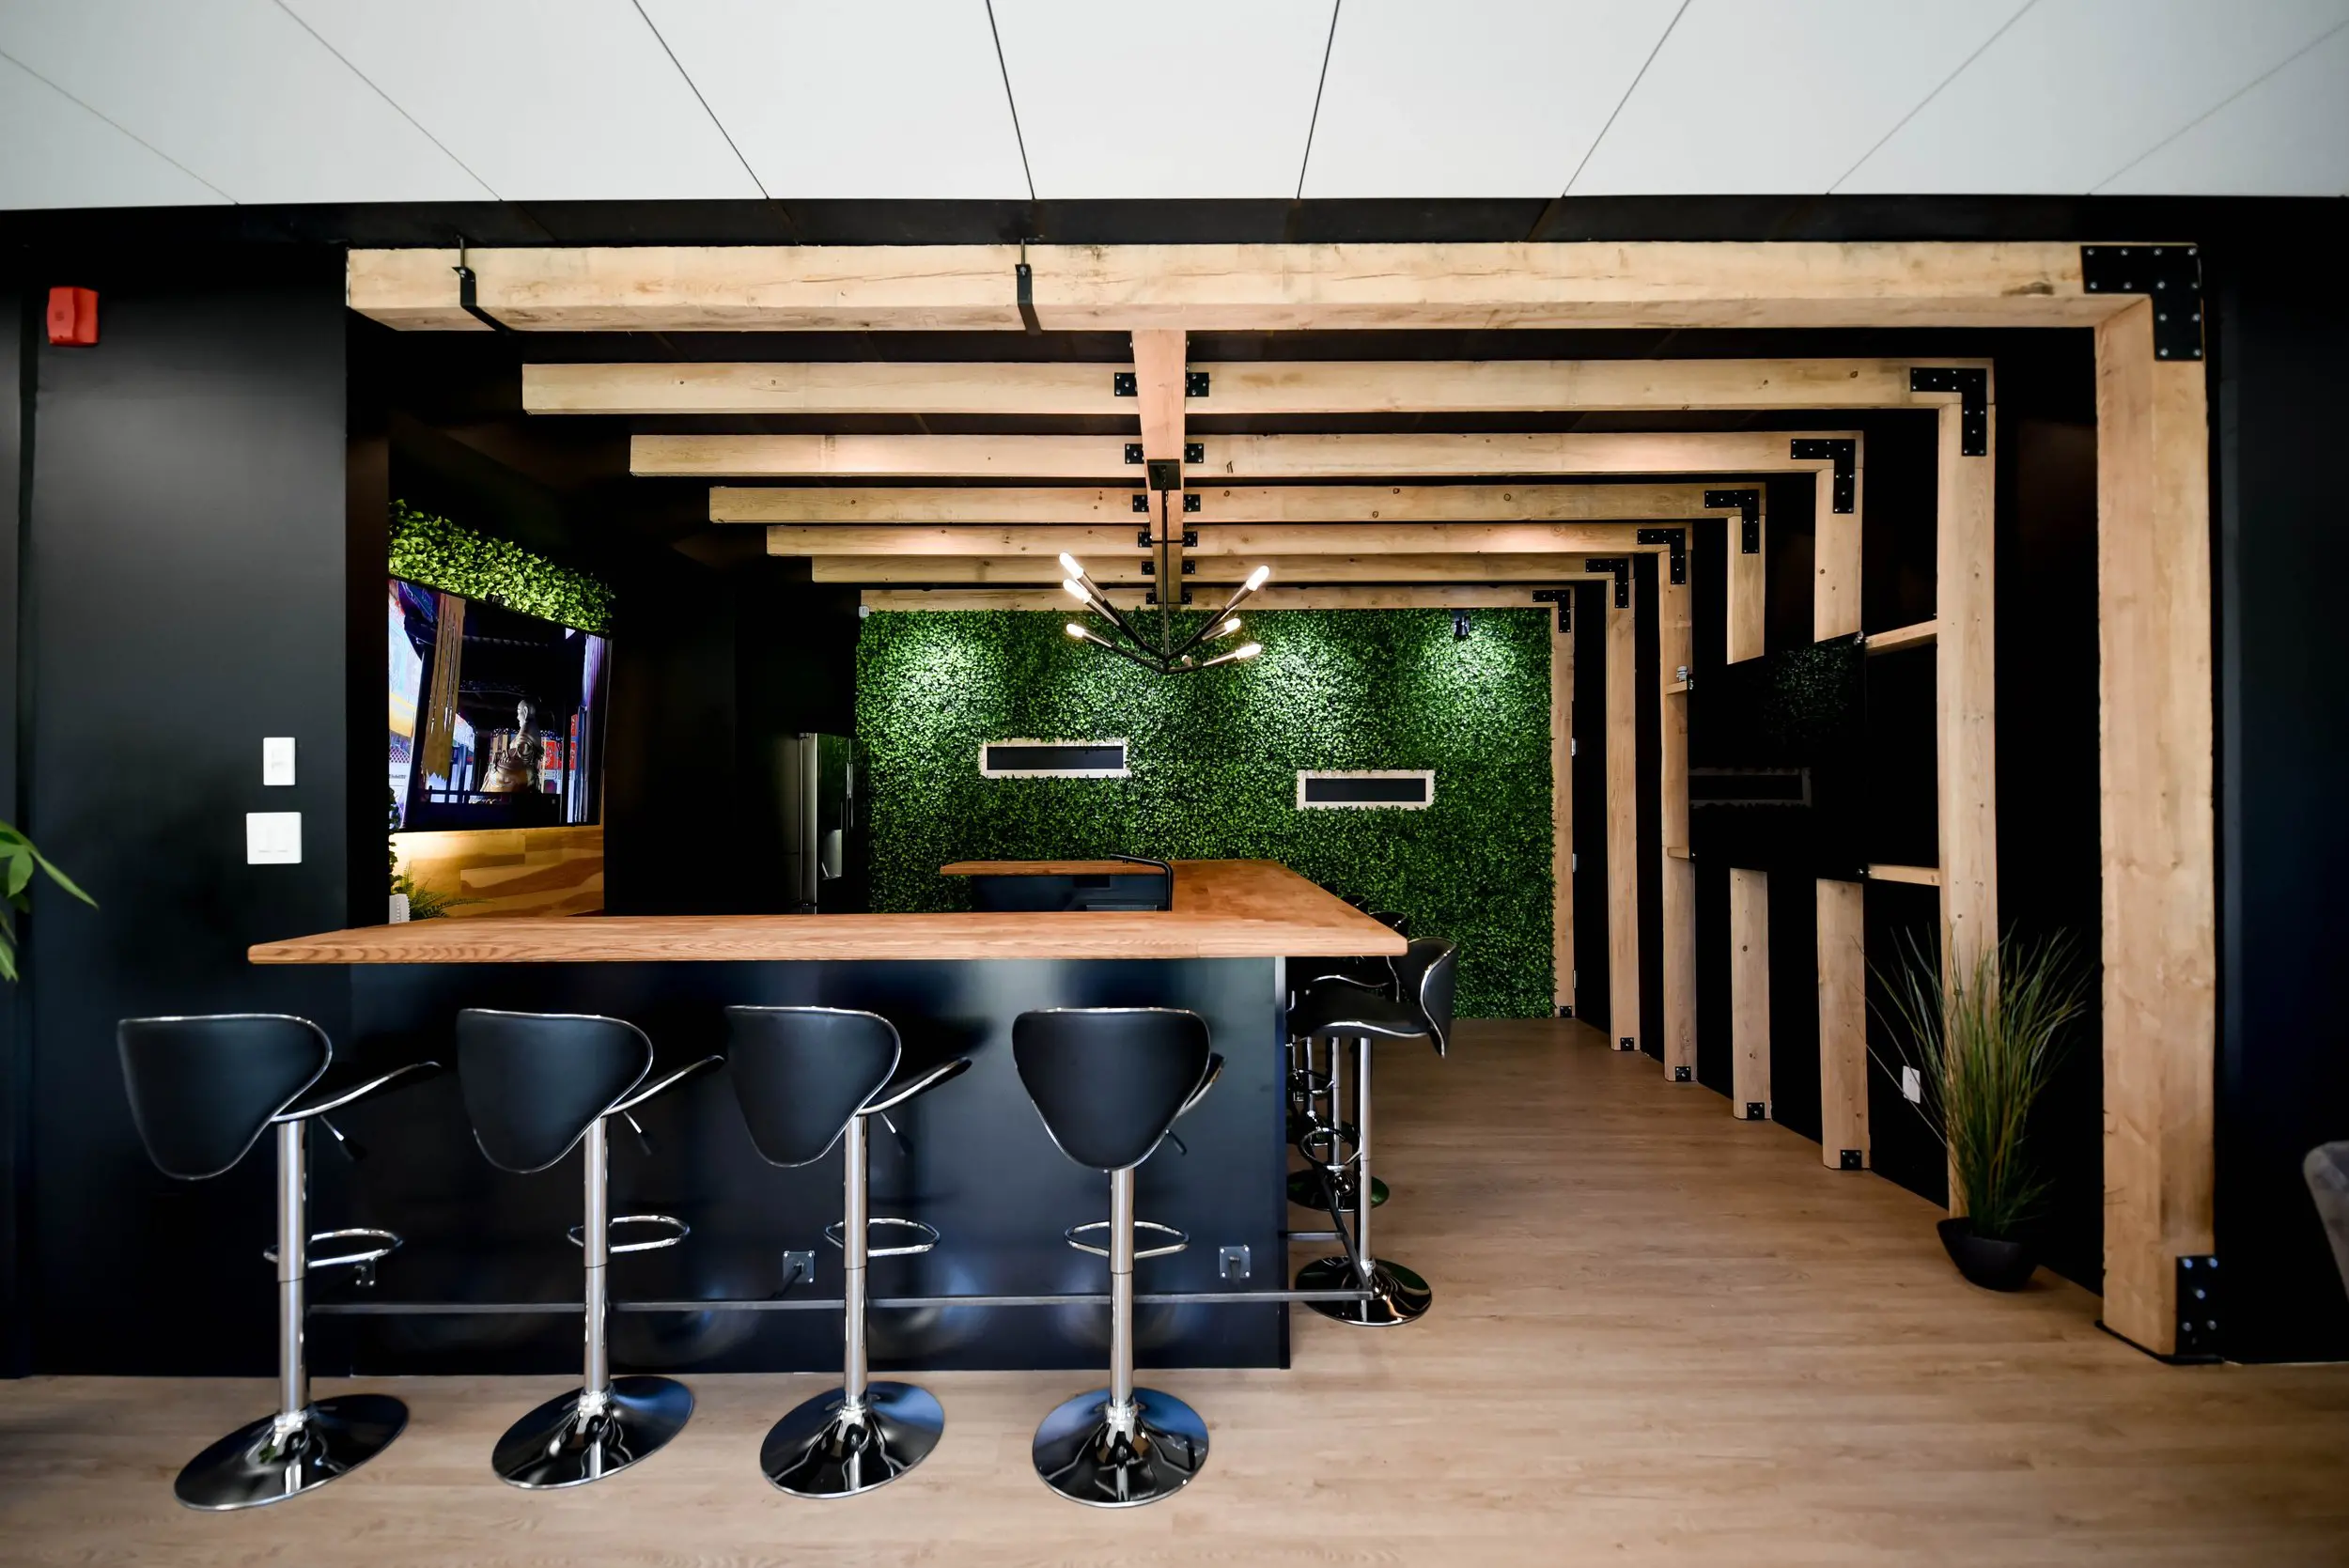
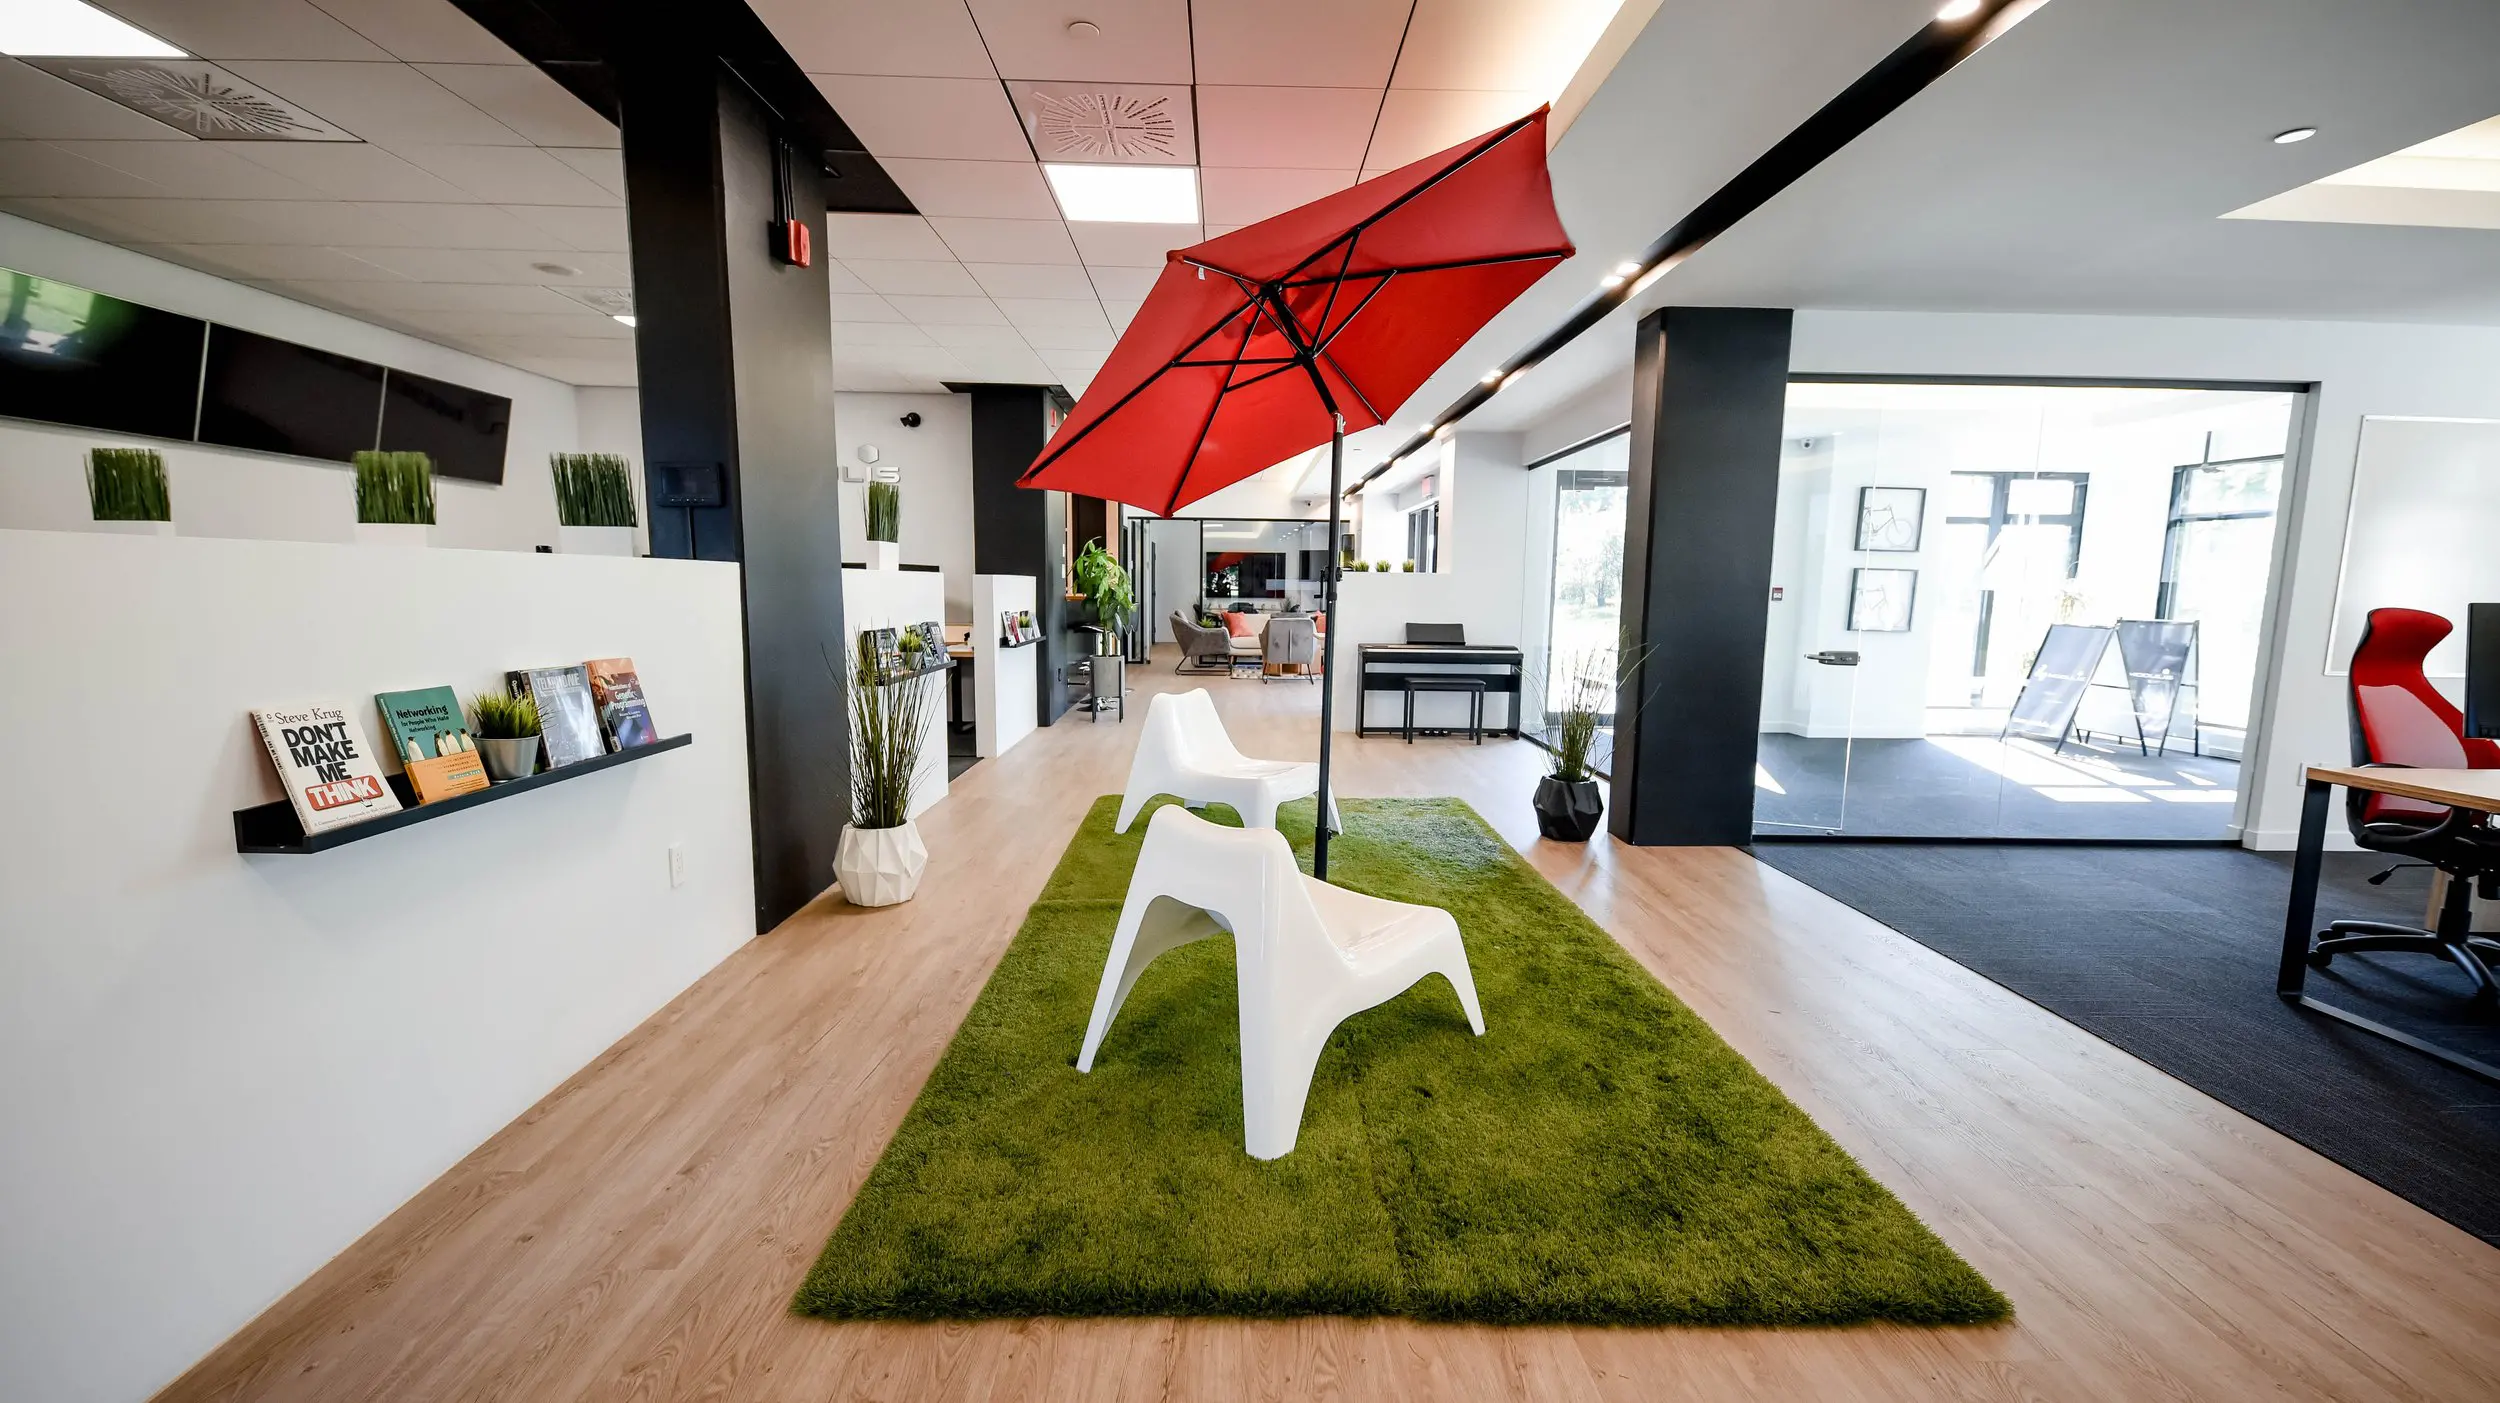
2727 Coworking se trouve au 2727, rue Saint-Patrick, bureau 109, à Montréal. Les faits vérifiés pertinents à cette décision sont concrets. Chaque bureau privé a une fenêtre et une porte qui se verrouille. La connexion Internet est fournie par fibre gigabit, et une connexion Ethernet filaire est disponible dans les bureaux. Des cabines téléphoniques sont accessibles aux membres et aux utilisateurs d'un laissez-passer journalier selon le principe du premier arrivé. Les membres entrent avec Kisi, au moyen de l'application mobile ou d'un porte-clés électronique. L'espace se décrit comme calme et professionnel.
Ces faits ne démontrent pas une isolation acoustique, une insonorisation, une séparation réseau par membre, une certification de cybersécurité, un service de déchiquetage sécurisé, une armoire verrouillée ou une réception avec personnel. Une organisation qui a besoin de l'un de ces éléments doit le vérifier ou le mettre en place selon ses propres exigences.
Les bureaux privés sont offerts à partir de 700 $ par mois avant taxes, en octobre 2026. Tous les montants cités sont en dollars canadiens. Les tarifs et l’inventaire changent, donc il faut consulter la page de réservation et les disponibilités en direct. Les bureaux privés et les postes attitrés donnent accès 24 heures sur 24, 7 jours sur 7. Les postes flexibles et les laissez-passer journaliers sont accessibles du lundi au vendredi, de 8 h à 18 h, sauf les jours fériés. Les bureaux privés incluent notamment le mobilier, le Wi-Fi, le café, le nettoyage, l'accès à l'imprimante, les cabines téléphoniques et l'usage de l'adresse d'affaires avec réception du courrier. Il n'y a pas de casiers ni d'espace d'entreposage. Les locataires d'un bureau privé doivent détenir une assurance responsabilité civile d'au moins 1 000 000 $.
Les visiteurs sont admis pour une réunion dans la salle de conférence ou dans le bureau privé du membre, pas dans l'aire de coworking. Il n'y a pas de réception, et les membres accueillent eux-mêmes leurs visiteurs. Pour voir le parcours et poser les questions propres à votre dossier, réservez une visite. Les visites publiées ont lieu du lundi au vendredi de 8 h à 11 h 30; les après-midi de semaine sont possibles sur rendez-vous. Il n’y a pas de visites la fin de semaine ni sans rendez-vous. Une visite confirme des caractéristiques du lieu. Elle ne remplace pas l'analyse juridique, professionnelle ou technique du client.
Non. Les textes officiels examinés ne créent pas une interdiction du coworking. Ils exigent plutôt que l'entreprise protège les renseignements personnels au moyen de mesures raisonnables adaptées à leur sensibilité, leur finalité, leur quantité, leur répartition et leur support [7]. Une aire ouverte peut donc convenir à une tâche ordinaire et être inadéquate pour un appel sensible. La décision porte sur la tâche, les renseignements, les personnes et les contrôles.
Non. Une entreprise privée québécoise relève généralement de la loi du secteur privé. Les organismes publics suivent un régime distinct [9]. Les organismes et intervenants visés du réseau de la santé doivent examiner la Loi sur les renseignements de santé et de services sociaux, entrée en vigueur le 1er juillet 2024 [20] [36].
Non. L'exclusion québécoise est limitée à certaines dispositions, et l'exception fédérale vise les coordonnées d'affaires utilisées uniquement pour entrer en contact avec la personne au sujet de son emploi, de son entreprise ou de sa profession [11] [37]. Un numéro de travail peut entrer dans l'exception. Le contenu d'un dossier client, un renseignement financier ou un problème de santé ne devient pas une simple coordonnée d'affaires.
Par défaut, il s'agit de la personne ayant la plus haute autorité. Elle peut déléguer tout ou partie de la fonction par écrit, mais demeure imputable. L'entreprise doit publier le titre et les coordonnées permettant de joindre la personne responsable, sans devoir nécessairement publier son nom [2]. Pour une travailleuse autonome, la réponse est souvent la travailleuse elle-même. Le rôle existe même si l'entreprise n'a ni service juridique ni service informatique.
Le lieu ne crée pas à lui seul une politique juridique distincte. Il faut toutefois intégrer les risques réels du travail partagé aux règles de gouvernance : endroits permis pour les appels, appareils autorisés, impression, visiteurs, rangement, signalement et solution de repli. Une politique générique qui ignore ces décisions ne guide pas le personnel. Le programme de gestion doit attribuer la responsabilité, évaluer les risques, former les personnes et surveiller les fournisseurs [27].
Pas automatiquement. La CAI désigne notamment les projets d'acquisition, de développement ou de refonte d'un système d'information ou d'une prestation électronique de services qui impliquent des renseignements personnels. La communication hors Québec, ou la collecte, l’utilisation, la communication ou la conservation confiée à une personne ou à un organisme à l’extérieur du Québec, constitue un autre déclencheur important [5] [8]. Une analyse pratique du lieu reste utile même si elle n'est pas une EFVP obligatoire.
Cela dépend de la fréquence, de la sensibilité et des devoirs applicables. Pour des appels réguliers, des écrans contenant des dossiers personnels ou du papier sensible, un bureau fermé constitue souvent un meilleur point de départ qu'un poste ouvert. Il faut encore vérifier l'audibilité, les lignes de vue, les accès, le rangement et les systèmes. Une porte qui ferme ne prouve ni l'insonorisation ni la conformité. Un poste ouvert peut servir aux tâches dont le contenu a été réduit et qui n'exposent pas de renseignement sensible.
Réservez l'aire ouverte aux conversations dont le contenu peut être entendu sans préjudice et sans violation d'une règle professionnelle ou contractuelle. Pour un appel juridique, médical, financier, de ressources humaines ou contenant des identifiants, utilisez une pièce évaluée et permise par votre politique. Le casque ne retient pas votre propre voix. Si aucune pièce n'est libre, la solution normale est de déplacer, réduire ou reporter l'appel, pas de parler plus bas en espérant que personne ne comprendra.
Non. Le mot « cabine » ne donne aucune cote acoustique. Vérifiez si les mots sont compréhensibles depuis les zones voisines, si la porte ferme, si le vitrage expose l'écran, qui peut entrer et combien de temps la cabine peut être utilisée. Faites un essai avec une conversation fictive, jamais avec un vrai dossier. Une cabine peut convenir à un bref appel sans convenir à une longue consultation protégée par le secret professionnel. Demandez une preuve qualifiée lorsqu'une performance acoustique précise est nécessaire.
Visitez pendant une période représentative. Avec du contenu fictif, placez une personne autorisée dans le corridor et les zones adjacentes, puis vérifiez si elle comprend les mots. Répétez avec la porte fermée, un niveau de voix normal et les équipements réellement utilisés. Notez les conditions et refaites le test lorsque l'aménagement change. Ce test repère un risque, mais ne produit pas une certification acoustique. Distinguez toujours le confort sonore, l'audibilité et l'intelligibilité de la parole.
Non. La loi impose une norme de mesures raisonnables adaptées au risque, pas une interdiction nominale de tout réseau partagé. Il faut comprendre la configuration, le type de données et les mesures de l'organisation. Le Centre canadien recommande d'éviter si possible les réseaux publics pour les activités organisationnelles et d'utiliser notamment un RPV, les mises à jour et la fermeture des sessions [31]. Cette recommandation ne prouve pas la configuration d'un opérateur précis.
La loi ne nomme pas le RPV comme exigence universelle. Elle demande des mesures raisonnables selon le contexte. Un RPV d'entreprise peut constituer une mesure importante sur un réseau partagé, avec le chiffrement des appareils, les correctifs, l'authentification multifacteur et les contrôles d'accès. Le Centre canadien recommande ces mesures dans plusieurs scénarios [28] [30]. Le bon ensemble dépend des risques et des systèmes.
Une connexion filaire peut réduire certains risques radio et améliorer la stabilité, mais elle ne règle pas à elle seule l'authentification, le chiffrement, les appareils compromis, les fournisseurs infonuagiques ou les autorisations excessives. Demandez comment la connexion est fournie, puis appliquez les contrôles de votre organisation. La conclusion doit porter sur tout le trajet des données. Le mot « Ethernet » décrit un moyen de connexion, pas une certification de conformité, une segmentation par client ou une protection du contenu affiché à l'écran.
Seulement si votre politique le permet et si le processus contrôle l'envoi, la sortie et la destruction. Vérifiez l'imprimante avant d'envoyer, utilisez la libération sécurisée si elle existe, restez près de l'appareil, comptez les pages et récupérez les essais. Une page manquante doit être signalée comme un incident potentiel. Les recommandations canadiennes insistent sur le contrôle physique des périphériques de sortie [35].
Ne le présumez pas. Un poste réservé peut n'offrir aucun rangement, et une porte verrouillable ne garantit pas une armoire réservée. Demandez ce qui est inclus, qui possède les clés et comment les documents sont détruits. Si aucun rangement approprié n'est offert, rapportez le papier dans un contenant contrôlé ou gardez le dossier numérique. Chez 2727, il n'y a pas de casiers ni d'espace d'entreposage. Cette limite est distincte du fait que la porte d'un bureau privé se verrouille.
La réponse dépend du contrat, du contrôle d'accès, du rangement, de l'assurance et de la politique de l'organisation. Une porte verrouillée réduit l'accès occasionnel, mais l'opérateur peut conserver des droits d'entrée pour l'urgence ou l'entretien. Chiffrez l'appareil, verrouillez la session, retirez les supports amovibles et évitez de laisser du papier visible. Vérifiez aussi les conditions de l'assureur. Une permission de laisser du matériel n'est ni une garantie contre le vol ni une certification de sécurité.
Oui si les règles du lieu et votre politique le permettent. Définissez le point d'arrivée, l'identification nécessaire, l'avis à l'hôte, l'accompagnement, la salle, le Wi-Fi et la sortie. Évitez d'annoncer publiquement le motif sensible de la visite. Chez 2727, un visiteur peut rencontrer le membre dans la salle de conférence ou dans son bureau privé, mais pas dans l'aire de coworking. Le visiteur utilise l’interphone, puis le membre lui ouvre et l’accueille puisqu’il n’y a pas de réception.
Elle peut convenir après vérification. Examinez l'intelligibilité de la parole depuis l'extérieur, le vitrage, les écrans, le tableau blanc, l'accès entre deux réservations et le nettoyage des notes. Confirmez les participants et les fonctions d'enregistrement ou de transcription avant la réunion. Le Centre canadien recommande d'évaluer l'application de vidéoconférence, les contrôles d'accès, le chiffrement et les salles d'attente [29]. Une réservation exclusive ne prouve pas une isolation acoustique.
Pas nécessairement. Travailler lorsque le lieu est moins occupé peut réduire certaines expositions, mais l'accès tardif soulève d'autres questions : personnes autorisées, soutien, entretien, visiteurs, urgence et désactivation des accès. Vérifiez les droits du produit exact. Chez 2727, l'accès continu vise les bureaux privés et les postes attitrés. Les postes flexibles et laissez-passer journaliers suivent les heures de semaine publiées. L'horaire est une condition d'usage, pas une preuve de conformité ou de présence de personnel.
Cela dépend du contrat et de l'activité. L'assurance du bâtiment ne remplace pas la responsabilité civile, la couverture des biens, l'assurance cyber ou l'assurance responsabilité professionnelle du membre. Lisez les exclusions pour le matériel laissé sur place, les renseignements personnels et les services professionnels. Chez 2727, les locataires d'un bureau privé doivent détenir une assurance responsabilité civile d'au moins 1 000 000 $. Pour le reste de l'analyse, consultez le guide sur l'assurance d'entreprise en coworking.
Les bureaux privés sont offerts à partir de 700 $ par mois avant taxes, en octobre 2026. Les bureaux sont offerts au mois, sans durée minimale, avec un préavis de départ de 30 jours. La réservation en ligne ajoute des frais d’installation équivalant à un mois de loyer. Ce prix est un point de départ, pas la promesse qu'une unité particulière est libre ni qu'elle répond à un devoir professionnel précis. Consultez les tarifs et disponibilités en direct, puis vérifiez le local pendant une visite. Comparez aussi le coût des contrôles nécessaires : rangement, assurance, équipement, services informatiques et solution de repli. Le prix du loyer ne mesure pas la confidentialité.
Testez la parole avec du contenu fictif, les lignes de vue, la fermeture de la porte, le parcours d'un visiteur, l'impression, le rangement, l'accès hors heures et la connexion réelle. Posez les questions de maintenance, d'urgence, de désactivation des accès et d'incident. Visitez à une heure représentative. Demandez des réponses écrites pour toute exigence critique. Vous pouvez réserver une visite de 2727 et utiliser en parallèle la liste de vérification complète.
Arrêtez l'exposition, avertissez la personne responsable et consignez les faits sans recopier inutilement les renseignements. Déterminez ce qui a été compris ou vu, les personnes touchées, la sensibilité et les mesures immédiates. Évaluez ensuite le risque de préjudice sérieux. Si ce seuil est atteint, les avis à la CAI et aux personnes concernées doivent être faits avec diligence. Dans tous les cas, inscrivez l'incident au registre et corrigez la cause [11] [7].
Non. Les sources québécoises citées ici ne créent pas un délai général de 72 heures. Lorsqu'il existe un risque de préjudice sérieux, l'avis doit être donné avec diligence. Tous les incidents doivent être consignés au registre, même si ce risque n'est pas établi, et les renseignements du registre doivent être tenus à jour et gardés au moins cinq ans après la date ou la période où l’organisation a pris connaissance de l’incident [11] [7]. Le règlement précise le contenu du registre et des avis [12]. D'autres régimes ou contrats peuvent imposer leurs propres délais.
Le coworking n'est pas interdit en bloc, mais la profession et la tâche peuvent imposer des exigences plus fortes. Le Code des professions protège le secret des renseignements confidentiels obtenus dans l'exercice professionnel [16]. Les avocats et les CPA ont aussi leurs règles propres [18] [19]. Une personne du secteur de la santé doit en plus confirmer le régime applicable à son organisation.
Oui. Il faut déterminer où les renseignements sont communiqués et traités, quelles lois s'appliquent, et quel contrat lie le fournisseur. La communication hors Québec, ou le traitement confié à une personne ou à un organisme hors Québec, exige une EFVP et une entente écrite selon l’article 17. L’évaluation doit démontrer une protection adéquate avant l’opération [11] [5]. La LPRPDE peut aussi s'appliquer aux renseignements qui franchissent une frontière provinciale ou nationale dans une activité commerciale [22]. Le coworking et le nuage doivent être analysés comme deux composantes distinctes.
Non. Le laissez-passer journalier à partir de 55 $ par jour avant taxes, en octobre 2026 donne à une personne accès à l'aire partagée de postes flexibles. Les utilisateurs peuvent prendre une cabine téléphonique selon le principe du premier arrivé, premier servi, mais le laissez-passer n'inclut ni bureau privé ni réservation de la salle de conférence. Évaluez la cabine avant un appel confidentiel.
Une connexion Ethernet filaire est disponible dans les bureaux privés. Ce choix de connexion ne démontre pas à lui seul la séparation du réseau, le chiffrement ou la conformité juridique. Confirmez les contrôles exigés par votre organisation avant de transmettre des renseignements confidentiels.
Non. Le terme gigabit décrit la vitesse, pas la séparation, l'authentification ou la protection d'un appel. 2727 fournit Internet par fibre gigabit, mais chaque organisation doit évaluer ses appareils, ses connexions, ses comptes et ses renseignements.
Les membres qui louent un bureau ou un poste peuvent utiliser gratuitement la salle de conférence, selon les disponibilités et sur réservation. Le laissez-passer journalier ne comprend pas la salle. Réservez-la séparément lorsqu'un appel ou une rencontre sensible exige une pièce contrôlée.
Non. Un visiteur peut rencontrer un membre dans son bureau privé ou dans la salle de conférence, pas dans l'aire de coworking. Une deuxième personne qui a besoin de son propre poste utilise un laissez-passer journalier ou son propre abonnement.
Oui. Chaque bureau privé possède une fenêtre et une porte qui se verrouille. Ces caractéristiques ne prouvent pas l'isolation acoustique, le rangement sécurisé ou l'adéquation à un devoir professionnel précis. Inspectez et testez le bureau exact.
Oui. Les bureaux privés sont offerts au mois, sans durée minimale, et les séjours d'un mois ou de quelques semaines sont permis. Les frais d'installation correspondent à un mois de loyer. Un séjour d'un mois coûte donc deux mois de loyer avant taxes. Le départ exige un préavis de 30 jours.
Non. Chaque abonnement est attribué à une seule personne. La deuxième personne doit acheter un laissez-passer journalier ou choisir son propre abonnement. Dans vos propres procédures, précisez les identités autorisées et les responsabilités.
Elle comprend un écran de télévision avec HDMI et un tableau blanc. Elle n'inclut pas de système de vidéoconférence dédié. Apportez et testez la caméra, le microphone, le haut-parleur ou l'adaptateur dont votre rencontre a besoin.
Il n'y a pas d'essai gratuit. Vous pouvez acheter un laissez-passer journalier à partir de 55 $ par jour avant taxes, en octobre 2026. Le montant payé est crédité sur un abonnement mensuel signé dans les 14 jours. Le laissez-passer permet d'essayer l'aire partagée et la disponibilité des cabines, pas un bureau privé précis.
Le travail confidentiel en coworking est une décision de gestion du risque, pas une réponse contenue dans le nom du produit. Commencez par le régime applicable, les renseignements et les devoirs professionnels. Réduisez ensuite la collecte, attribuez la responsabilité, choisissez l'espace selon la tâche, protégez les appareils et les comptes, encadrez les visiteurs et préparez la réponse aux incidents.
La méthode la plus fiable reste concrète : une matrice des tâches, une visite aux vraies heures, un test avec des données fictives, des réponses écrites sur les contrôles importants, une politique courte et une solution de repli. Réévaluez lorsque les clients, les outils, les volumes ou le lieu changent.
Un bureau fermé, une cabine, un mot de passe Wi-Fi ou un RPV peuvent chacun contribuer à la protection. Aucun ne constitue à lui seul une garantie d'insonorisation, une certification de cybersécurité ou une conclusion juridique. Le client demeure responsable de ses renseignements et de ses obligations. L'opérateur demeure responsable des services et des installations qu'il s'engage à fournir.
En dollars canadiens, avant TPS et TVQ.